ランサムウェア被害が半期で過去最多に。警察庁の上半期統計から、中小企業が見ておきたい数字
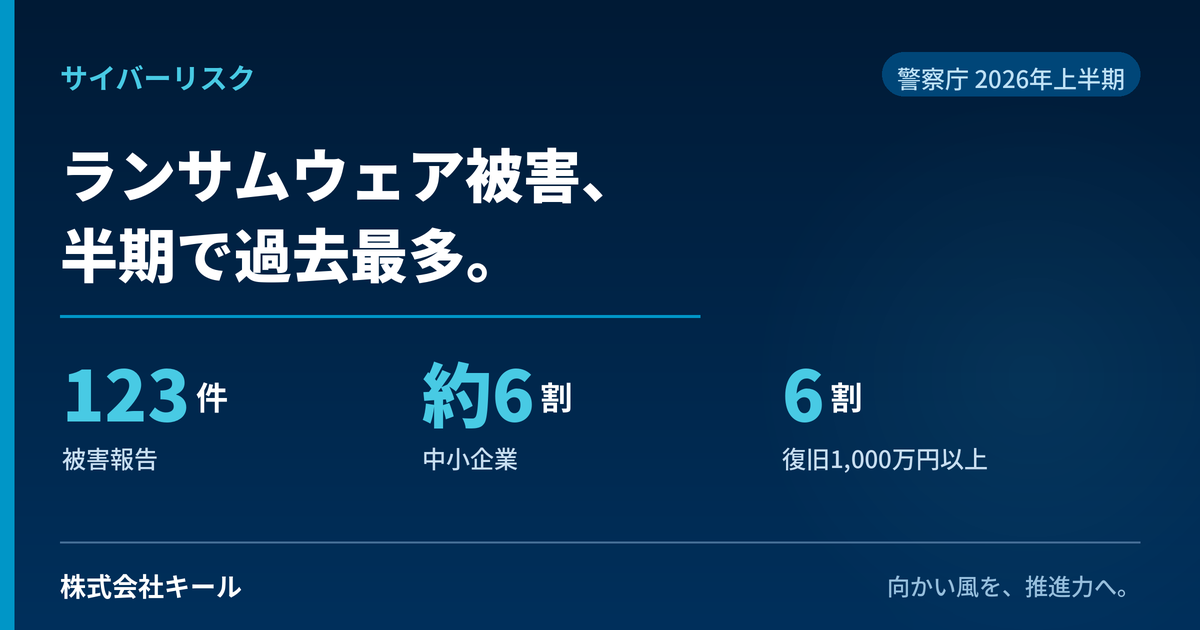
警察庁が2026年9月10日に公表した上半期の統計で、ランサムウェアの被害報告は123件。統計を取り始めた2020年下半期以降、半期として最多になりました。
被害の約6割が中小企業、業種別では製造業が約3割で最多です。侵入経路の約5割はVPN機器でした。
そして、被害組織へのアンケートでは調査・復旧に1,000万円以上かかった組織が6割。1か月未満で復旧できたのは5割弱にとどまっています。止まる期間と、かかる費用を、自社の規模に置き換えて考えておく価値があります。
ランサムウェアは、会社のデータを暗号化して使えなくし、元に戻すことと引き換えに金銭を要求する攻撃です。最近は、データを盗み出したうえで「支払わなければ公開する」と脅す手口も確認されています。
大企業のニュースとして報じられることが多いため、自社には関係ないと感じやすい種類の被害です。ただ、統計を見ると印象が変わります。
012026年上半期の数字
| 被害報告件数 | 123件前年同期116件/半期として統計開始以降最多 |
|---|---|
| 規模別 | 中小企業 79件大企業31件・団体等13件 |
| 業種別 | 製造業 約3割最多。卸売・小売業、情報通信業などが続く |
| 侵入経路 | VPN機器 約5割被害組織へのアンケートより |
出典:警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日公表)
この件数は、警察に報告された被害に限られます。報告しなかった被害や、単なるシステム障害として処理されたものは含まれていません。実際の被害はこれより多いと考えるのが自然です。
02狙われているのは、対策が手薄なところ
123件のうち79件、約6割が中小企業でした。この傾向は前年から続いています。
警察庁は以前から、攻撃の道具が「サービス」として出回るようになり、攻撃する側の裾野が広がったことが、対策が比較的手薄な中小企業の被害増加につながっていると指摘しています。
ランサムウェアの多くは、特定の会社を選んで狙うというより、弱点のある機器を探して、見つかったところから入る形で行われています。会社の知名度や規模は、あまり関係がありません。
業種では製造業が最多です。生産管理や受発注のシステムが止まれば、ラインが止まり、納期に響きます。取引先への影響が大きい業種ほど、被害の広がりも大きくなります。
03入口の約半分は、VPN機器
被害組織へのアンケートでは、侵入経路の約5割がVPN機器でした。VPNは、社外から社内のネットワークに安全に接続するための仕組みで、テレワークや拠点間の接続で広く使われています。
警察庁によると、典型的な流れは次のようなものです。
- 更新されていない機器の弱点や、流出したIDとパスワードを使って侵入する
- 管理者の権限を奪い、社内のネットワークを探る
- 重要なデータとバックアップを探し、外部に持ち出す
- そのうえで、データを暗号化する
つまり、入口は「外から社内につながる機器」であることが多い。そして、バックアップまで狙われるということです。
「その機器、誰が更新していますか」
中小企業では、VPN機器やルーターを導入時に業者に設定してもらい、その後は誰も触っていない、というケースが珍しくありません。機器の弱点を塞ぐ更新が出ていても、担当者がいなければ適用されないままになります。
最初の確認は技術的なことではなく、社外とつながる機器が何台あり、誰が更新を担当しているかを把握することです。
04止まると、いくらかかり、どれくらい続くか
被害組織へのアンケートでは、次のような結果が出ています。
| 調査・復旧費用 | 1,000万円以上が6割有効回答35件 |
|---|---|
| 復旧期間 | 1か月未満は5割弱有効回答48件 |
回答数が限られるため、傾向を示す参考値として見る必要があります。
ここで考えておきたいのは、この費用には、止まっている間の売上の減少が含まれていないことです。
システムが1か月止まれば、その間も家賃や人件費は発生します。受注や出荷ができなければ、売上は入りません。取引先への納期遅延が続けば、取引そのものに影響することもあります。
「1か月止まったら、固定費はいくら出ていくか」「手元の資金で何か月持つか」。この2つを一度計算しておくと、サイバー対策にどこまで手をかけるべきかの判断材料になります。9月22日の記事で触れた取引先の倒産と同じく、事業が止まる要因のひとつとして考える視点です。
05もう一つの入口:「ニセ社長詐欺」
同じ資料には、法人を狙った新しい手口も載っています。2026年1月頃から確認されている、いわゆる「ニセ社長詐欺」です。
経営者になりすまして従業員にメールを送り、SNSのグループに誘導したうえで、指定の口座に送金させる手口です。実在する社長名や会社名が使われるため、気づきにくいとされています。
2026年1月から6月までの認知件数は127件、被害額は約38億8,000万円。既遂1件あたりの平均被害額は約3,100万円でした。
警察庁は、送金のルールを確認し、社内で情報を共有することを求めています。たとえば「社長からの送金指示でも、必ず電話で本人に確認する」と決めておくだけで、防げる可能性が高まります。社長自身がそのルールを従業員に伝えておくことが大切です。
06いま確認しておきたいこと
VPN機器、ルーター、リモート接続の仕組み。何台あり、最後に更新したのはいつか、誰が担当しているか。保守業者に任せている場合は、契約に更新作業が含まれているかも確認します。
初期設定のまま、簡単なもの、使い回しているものがないか。退職者や使われなくなったアカウントが残っていないか。可能であれば、パスワードに加えてスマートフォンなどでの確認を組み合わせる設定にします。
バックアップも狙われます。常に社内ネットワークにつながっている場所だけでなく、切り離した場所にも保管しておくと、復旧の選択肢が残ります。
メールやSNSでの送金指示は、別の手段で本人に確認する。金額にかかわらず、例外を作らないことが要点です。
保守業者、警察の相談窓口、取引先への連絡担当。画面に脅迫文が出てから調べ始めると、対応が遅れます。
07それでも残るもの
機器を更新し、パスワードを見直し、バックアップを分けて持つ。それでも、侵入される可能性をゼロにすることはできません。
被害が起きたときには、原因の調査、システムの復旧、取引先や顧客への対応、情報が漏れた場合の賠償、そして止まっている間の損失が生じます。これらに対しては、サイバー保険という手段があります。補償の範囲は商品によって異なるため、何が対象になるかを確認したうえで検討することになります。
ただ、順序として先に来るのは、入口を塞ぎ、止まったときに戻れる状態を作っておくことです。
まとめ
- 2026年上半期のランサムウェア被害報告は123件で、半期として過去最多。約6割が中小企業、業種では製造業が最多です。
- 侵入経路の約5割はVPN機器。社外とつながる機器の更新を誰が担当しているかが、最初の確認点です。
- 調査・復旧に1,000万円以上かかった組織が6割。止まっている間の売上減少は、これとは別にかかります。
- 経営者を装って送金させる「ニセ社長詐欺」も、半年で約38.8億円の被害。送金の確認ルールを決めておくことが有効です。
よくあるご質問
サイバー事故で事業が止まったときの影響の整理や、備えの見直しについて、ご相談を承っています。
ご相談はこちら
【出典】警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月10日公表)
本記事は2026年9月29日時点の公表情報にもとづく一般的な情報提供であり、特定の保険商品の推奨・勧誘を目的とするものではありません。被害が疑われる場合は、警察の相談窓口や専門の事業者にご相談ください。